

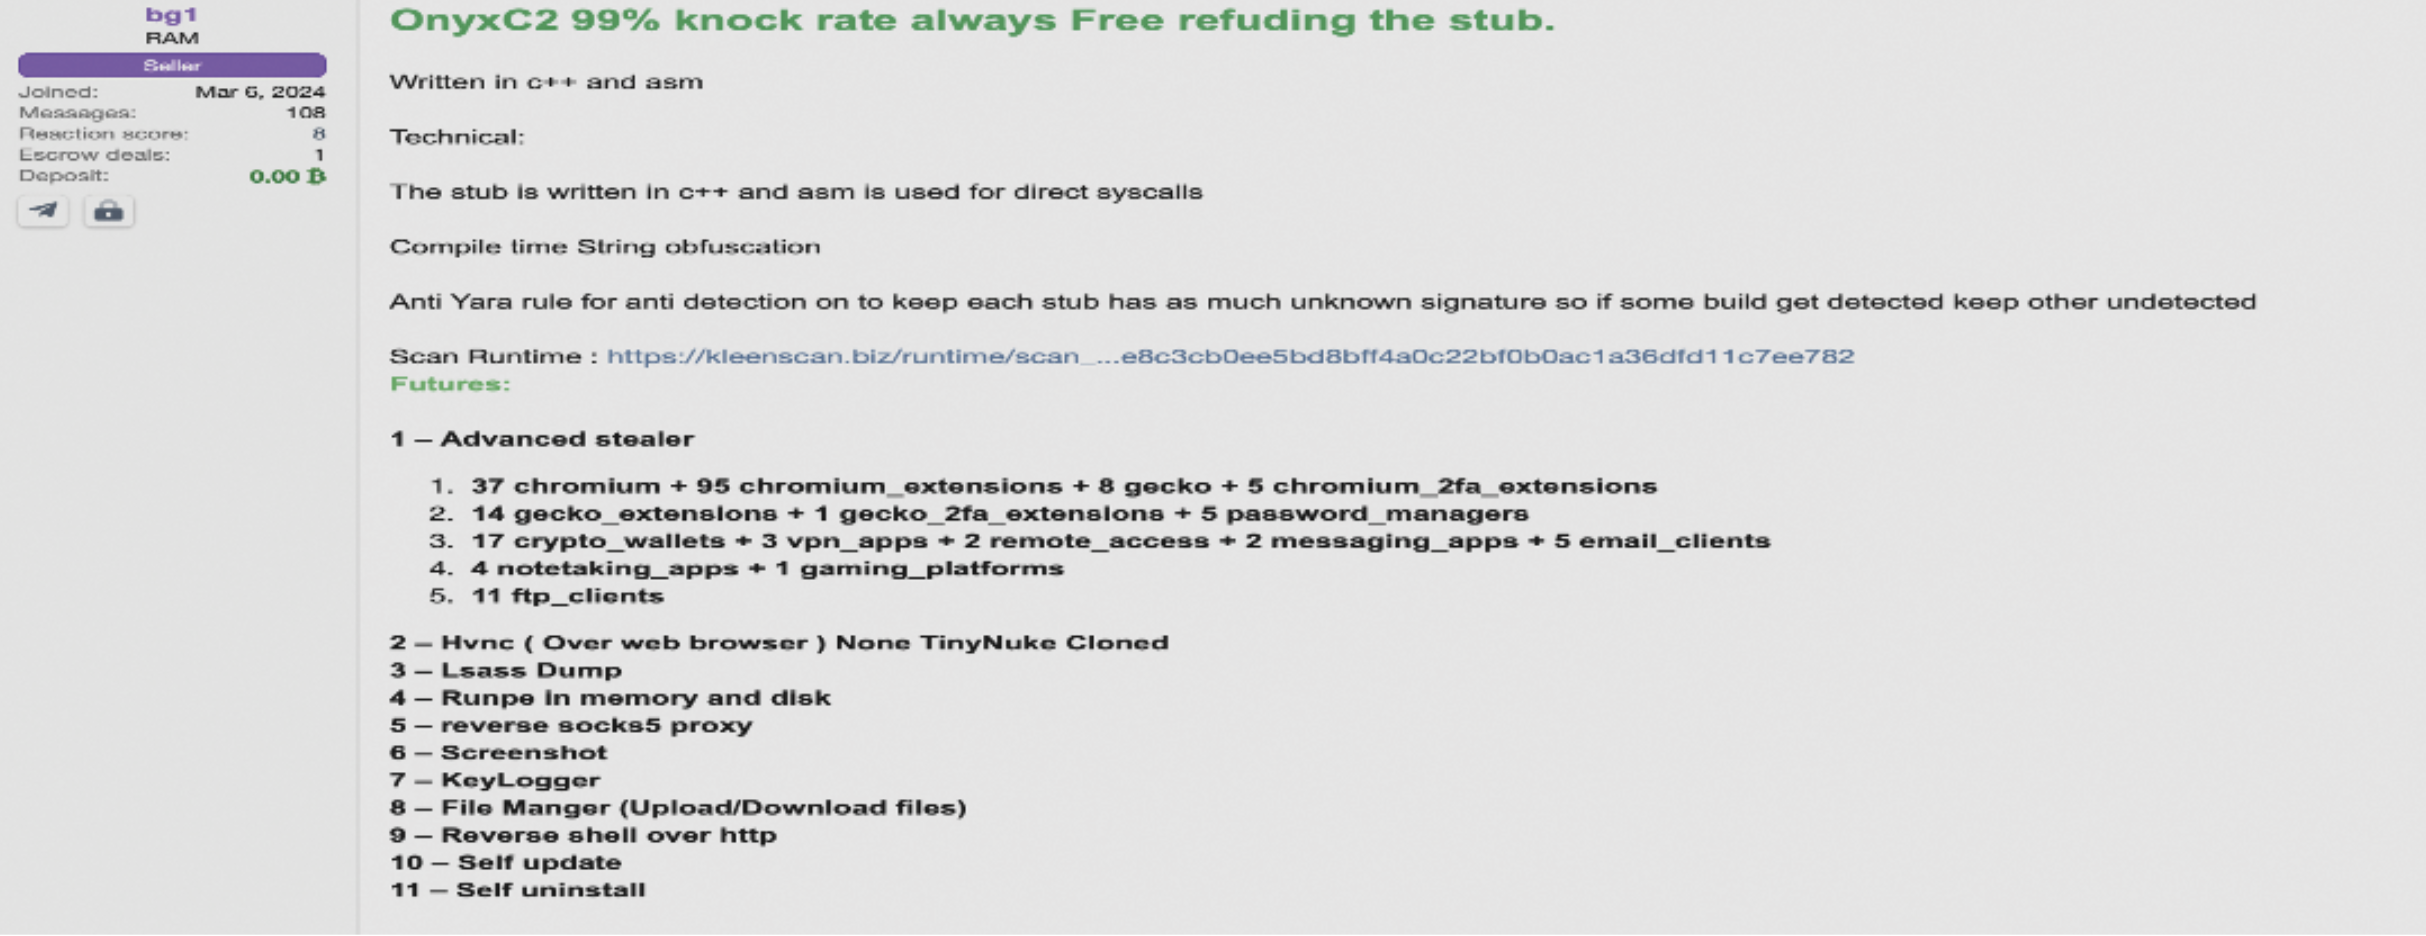
Na początku 2026 roku badacze z Blackfog zidentyfikowali nowe zagrożenie, które zmienia sposób, w jaki organizacje powinny oceniać ryzyko związane z kradzieżą danych uwierzytelniających. OnyxC2 to infostealer dystrybuowany w modelu subskrypcyjnym za około 250 USD miesięcznie na forach cyberprzestępczych. Jego twórcy nie sprzedają prostego malware – oferują pakiet z panelem administracyjnym, wsparciem technicznym i regularnymi aktualizacjami, co bezpośrednio naśladuje legalne oprogramowanie klasy enterprise.
Profesjonalizacja cyberprzestępczości
OnyxC2 umożliwia kradzież haseł zapisanych w przeglądarkach internetowych, menedżerach haseł oraz plikach konfiguracyjnych popularnych aplikacji biznesowych. Atakujący mogą zbierać tokeny sesji, certyfikaty klienta i dane uwierzytelniające do usług chmurowych. Dla firm B2B, w których pracownicy korzystają z wielu narzędzi SaaS, pojedyncza infekcja endpointu może otworzyć drzwi do całego ekosystemu aplikacji korporacyjnych.
Model subskrypcyjny obniża barierę wejścia dla mniej doświadczonych przestępców. Zamiast budować własne narzędzia od zera, kupują gotowy produkt z dokumentacją i aktualizacjami. To oznacza, że zagrożenie nie ogranicza się do zaawansowanych grup APT – każda organizacja z dostępem do wrażliwych danych staje się potencjalnym celem.
Mechanizm działania i wektory infekcji
OnyxC2 typowo trafia na stacje robocze poprzez phishing, zainfekowane załączniki lub fałszywe instalatory oprogramowania. Po uruchomieniu skanuje system w poszukiwaniu zapisanych poświadczeń, plików cookies, historii przeglądarki i danych z portfeli kryptowalut. Zebrane informacje trafiają do panelu C2 (Command and Control), skąd operator może je eksportować lub wykorzystać do dalszych ataków.
- Przeglądarki – Chrome, Firefox, Edge, Brave i inne popularne silniki.
- Menedżery haseł – LastPass, Bitwarden, 1Password i lokalne bazy danych.
- Aplikacje biznesowe – klienty FTP, VPN, klienty poczty i narzędzia zdalnego dostępu.
- Pliki systemowe – dokumenty z hasłami, pliki konfiguracyjne i klucze SSH.
Wpływ na organizacje B2B
Dla dyrektorów IT i CISO kluczowe jest zrozumienie, że infostealery nie wymagają zaawansowanego włamania do infrastruktury. Wystarczy jeden pracownik, który uruchomi złośliwy plik na laptopie służbowym. Skradzione dane mogą posłużyć do ataków na konta Microsoft 365, Salesforce, systemy ERP czy repozytoria kodu – w zależności od roli użytkownika.
Organizacje powinny traktować ochronę endpointów jako pierwszą linię obrony, a nie jako opcjonalny dodatek. Wdrożenie kompleksowej strategii obejmuje EDR/XDR, segmentację sieci, politykę least privilege oraz regularne audyty uprawnień użytkowników. Partnerzy technologiczni oferujący infrastrukturę IT pomagają zaprojektować architekturę, która ogranicza skutki infekcji pojedynczego urządzenia.
Rekomendacje praktyczne
Pierwszym krokiem jest inwentaryzacja wszystkich endpointów z dostępem do danych produkcyjnych i administracyjnych. Następnie należy wdrożyć rozwiązania EDR z możliwością izolacji zainfekowanych maszyn oraz monitorowania zachowań anomalnych. Szkolenia użytkowników w zakresie rozpoznawania phishingu pozostają niezbędne, ale nie mogą zastąpić kontroli technicznej.
Warto również rozważyć wdrożenie menedżera haseł enterprise z wymuszonym MFA oraz polityką silnych haseł głównych. Hasła przechowywane lokalnie w przeglądarce – mimo wygody – stanowią łatwy cel dla infostealerów. Centralne zarządzanie tożsamością (IAM) i Single Sign-On ograniczają liczbę poświadczeń, które mogą wyciec podczas incydentu.
Monitorowanie i reagowanie
Skuteczna detekcja wymaga korelacji sygnałów z wielu źródeł: logów endpointów, ruchu sieciowego, alertów z usług chmurowych i systemów SIEM. Organizacje bez dedykowanego SOC powinny rozważyć outsourcing monitorowania lub wdrożenie rozwiązań MDR. Czas między infekcją a wykorzystaniem skradzionych danych może wynosić godziny lub dni – im szybciej wykryjecie incydent, tym mniejsze straty.
Plan reagowania na incydent powinien obejmować procedurę natychmiastowej rotacji haseł dla użytkowników, których endpointy zostały skompromitowane, oraz weryfikację logów dostępu do krytycznych systemów. W przypadku wycieku danych uwierzytelniających administratorów, konieczna jest pełna analiza forensyczna i ewentualne powiadomienie organów nadzorczych zgodnie z RODO.
OnyxC2 to przypomnienie, że cyberprzestępcy adoptują modele biznesowe legalnych firm SaaS. Dla organizacji B2B oznacza to konieczność ciągłego podnoszenia poziomu zabezpieczeń endpointów i polityk dostępu. Inwestycja w profesjonalną infrastrukturę IT z warstwą detekcji i reagowania zwraca się wielokrotnie, gdy jeden błąd użytkownika nie prowadzi do pełnej kompromitacji organizacji.
Polityka dostępu uprzywilejowanego
W kontekście OnyxC2 szczególnie narażone są konta z uprawnieniami administratora lokalnego i domenowego. Atakujący, którzy skradną poświadczenia takiego użytkownika, mogą w krótkim czasie eskalować uprawnienia w całej organizacji. Wdrożenie PAM (Privileged Access Management) z sesjami just-in-time, nagrywaniem sesji administracyjnych i rotacją haseł uprzywilejowanych ogranicza wartość skradzionych danych uwierzytelniających.
Organizacje powinny również rozważyć blokowanie instalacji nieautoryzowanego oprogramowania na endpointach poprzez AppLocker, WDAC lub rozwiązania EDR z kontrolą aplikacji. Infostealer musi zostać uruchomiony, aby wykonać skan – jeśli polityka blokuje nieznane pliki wykonywalne, wektor infekcji zostaje zamknięty zanim malware zacznie działać. Testy red team symulujące instalację infostealera pomagają zweryfikować skuteczność tych kontroli w praktyce, a nie tylko na papierze w polityce bezpieczeństwa.
Źródło: Sekurak