

1. Kontekst rynkowy i ramy biznesowe (Executive Summary)
Przez ostatnie dwie dekady złośliwe oprogramowanie kategorii infostealer ewoluowało powoli – zbierało hasła, ciasteczka sesji i dane kart płatniczych, a następnie odsyłało je do operatorów w formie surowych zrzutów. Decyzja o tym, czy konkretna ofiara jest warta dalszego ataku – phishingu spear, ransomware'u czy sprzedaży dostępu na czarnym rynku – należała do człowieka. To się właśnie skończyło.
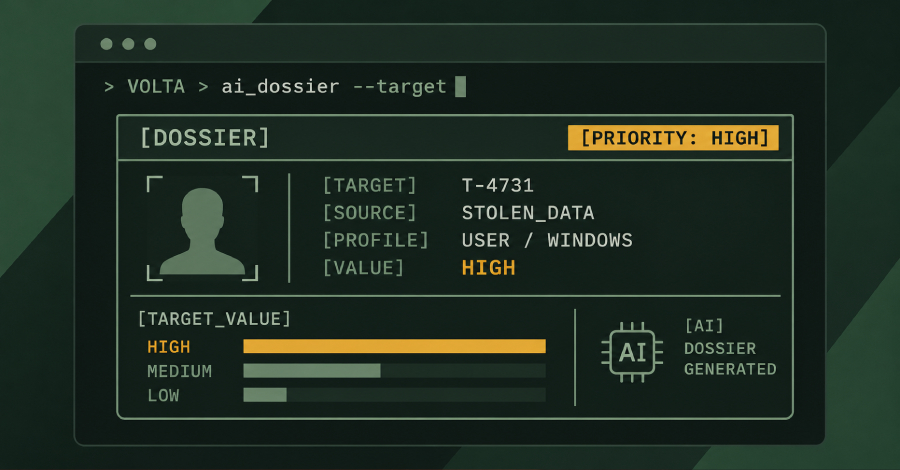
Odkrycie złośliwego oprogramowania VOLTA-AUTODOXER (w skrócie: VOLTA) przez badaczy cyberbezpieczeństwa stanowi jakościowy skok w historii cyberprzestępczości. Po raz pierwszy udokumentowano infostealera, który aktywnie odpytuje komercyjne modele językowe (LLM) – w tym Anthropic Claude, Google Gemini i Kimi AI – aby automatycznie wycenić i uszeregować wykradzione dane według ich monetarnej wartości. Krótko mówiąc: AI pracuje teraz po stronie atakującego jako analityk finansowy i strateg ryzyka.
Dla zarządów, właścicieli MŚP i dyrektorów technicznych oznacza to jedno: czas reakcji po kompromitacji stacji roboczej skrócił się do minut, nie dni. Zanim administrator IT zdąży zauważyć anomalię w logach, algorytm oceni, ile warta jest Twoja firma, zidentyfikuje najbardziej lukratywne konta i zakolejkuje dalsze działania przestępcze z precyzją, której dotychczas nie widzieliśmy.
W AbejaIT pracujemy z przedsiębiorstwami od 2003 roku. Obsługujemy skupy złomu i metali kolorowych, składy węgla, zarządców ogrodów działkowych, firmy produkcyjne i handlowe. Każda z tych branż przechowuje dane, które dla VOLTY są wyjątkowo atrakcyjne: numery kont, dane rachunkowe, loginy do systemów ERP, hasła do baz BDO i baz danych magazynowych. Dlatego ten artykuł nie jest akademickim przeglądem zagrożeń – to praktyczny przewodnik inżynieryjny dla osób odpowiedzialnych za bezpieczeństwo infrastruktury IT.
2. Dogłębna analiza techniczna i wektory ryzyka
2.1 Jak działa VOLTA – architektura ataku
VOLTA jest złośliwym oprogramowaniem działającym w środowisku Windows. Mechanizm infekcji jest klasyczny: najczęściej phishing e-mailowy z załącznikiem udającym fakturę, zlecenie dostawy lub dokumentację zamówienia. Po uruchomieniu w przestrzeni użytkownika VOLTA przystępuje do systematycznej ekstrakcji danych:
- Przeglądarki oparte na Chromium (Chrome, Edge, Brave, Opera) – hasła, ciasteczka sesji, historię autouzupełniania, dane kart płatniczych przechowywane w bazach SQLite w profilu użytkownika.
- Microsoft Outlook i profile pocztowe – pliki PST/OST, poświadczenia SMTP/IMAP, klucze S/MIME.
- Slack workspaces – tokeny sesji, historię kanałów, pliki współdzielone.
- Menadżery haseł i portfele kryptowalut – lokalne bazy KeePass, pliki seed phrase.
- Dokumenty biurowe – przeszukuje katalogi użytkownika pod kątem plików XLSX, DOCX, PDF zawierających słowa kluczowe finansowe.
Do tej pory mieliśmy do czynienia z typowym infostealerowym zachowaniem. Nowość pojawia się w kolejnym kroku: zebrane dane są strukturyzowane do formatu JSON i przekazywane przez zaszyfrowane połączenie HTTPS do zewnętrznego API, które odpytuje jeden lub więcej komercyjnych modeli LLM. Prompt zawiera skrócone metadane ofiary (wolumen kont, nazwy domen, wykryte systemy finansowe, salda jeśli dostępne), a model zwraca scoring finansowy – ocenę punktową i kategorię priorytetyzacji: „High Value Target", „Medium", „Low".
2.2 Dlaczego LLM jako moduł scoringowy to przełom
Tradycyjne narzędzia przestępcze stosowały proste reguły heurystyczne: jeśli hasło pasuje do domeny bankowej, wyślij alert. VOLTA wprowadza semantyczne rozumienie kontekstu. Model językowy jest w stanie ocenić, że login do systemu ERP z modułem finansowym jest bardziej wartościowy niż 50 haseł do forów internetowych. Potrafi rozpoznać, że plik „rozliczenia_q3_2025.xlsx" ma wyższy priorytet niż „zdjecia_z_wyjazdu.zip". To fundamentalna zmiana jakościowa.
Co więcej, rozproszenie między Claude, Gemini i Kimi sugeruje, że operatorzy VOLTY stosują redundancję API – jeśli jeden dostawca zablokuje klucz, malware przełącza się na kolejny. To architektura odporna na jednostkowe blokady moderacyjne.
2.3 Wektory ryzyka dla polskich przedsiębiorstw
Na podstawie naszej 23-letniej praktyki inżynieryjnej identyfikujemy następujące krytyczne wektory ryzyka charakterystyczne dla polskiego rynku MŚP:
- Stacje robocze bez EDR – większość firm w segmencie skupu surowców, składów węgla i ogrodów działkowych korzysta z podstawowego antywirusa. VOLTA jest zaprojektowana tak, by działać w przestrzeni użytkownika, bez eskalacji uprawnień, co czyni ją trudno wykrywalną dla sygnaturowych AV.
- Współdzielone loginy do systemów ERP – jedno konto dla kilku pracowników to standard w MŚP. Kompromitacja jednego hasła oznacza pełny dostęp do magazynu, faktur i rozrachunków.
- Brak MFA na krytycznych systemach – uwierzytelnianie wieloskładnikowe wciąż nie jest standardem w polskich firmach poza sektorem bankowym i enterprise.
- Otwarte sesje RDP – zdalny pulpit wystawiony na port 3389 bez VPN to nadal nagminny przypadek w infrastrukturach obsługiwanych przez nas przy przejęciach klientów.
- Brak segmentacji sieci – stacja robocza księgowej jest w tej samej sieci co serwer plików, serwer bazy danych i drukarka. VOLTA może lateralnie eksplorować zasoby sieciowe.
3. Architektura rozwiązania i przewodnik wdrożeniowy krok po kroku
3.1 Model obrony wielowarstwowej (Defense-in-Depth)
Odpowiedź na VOLTĘ i podobne zagrożenia AI-augmented musi być wielowarstwowa. Żadna pojedyncza kontrola nie wystarczy. Poniżej wzorcowa architektura, którą wdrażamy u klientów AbejaIT:
- Warstwa 0 – Hardening systemu operacyjnego: CIS Benchmarks Level 2 dla Windows 10/11 i Windows Server 2022, wyłączenie zbędnych usług, AppLocker lub Windows Defender Application Control (WDAC).
- Warstwa 1 – EDR/XDR: Wdrożenie agenta klasy Endpoint Detection and Response (np. CrowdStrike Falcon, Microsoft Defender for Endpoint, Elastic Security) z detekcją behawioralną. VOLTA działająca w przestrzeni użytkownika zostanie wykryta przez wzorce dostępu do baz SQLite przeglądarek.
- Warstwa 2 – Zero Trust Network Access: Segmentacja VLAN, mikrosegmentacja sieci serwerowej, wymóg VPN z certyfikatem dla każdego dostępu zdalnego.
- Warstwa 3 – MFA wszędzie: TOTP lub FIDO2 na każdym systemie – ERP, poczta, VPN, panele administracyjne.
- Warstwa 4 – Backup 3-2-1-1-0: 3 kopie, 2 różne nośniki, 1 offsite (chmura), 1 airgapped, 0 błędów weryfikacji.
- Warstwa 5 – Monitoring 24/7: SIEM z korelacją alertów, detekcja anomalii sieciowych, alerty na nieautoryzowane wywołania zewnętrznych API z endpointów.
3.2 Detekcja VOLTY – konkretna konfiguracja
Kluczową cechą VOLTY jest wywołanie zewnętrznego API LLM z endpointa roboczego. Możemy to wykryć na poziomie firewalla i SIEM. Przykładowa reguła dla Suricata IDS:
alert http $HOME_NET any -> $EXTERNAL_NET any (
  msg:"VOLTA - Suspicious LLM API call from workstation";
  flow:established,to_server;
  http.uri;
  content:"/v1/messages"; nocase;
  http.header;
  content:"anthropic-version"; nocase;
  threshold: type limit, track by_src, count 1, seconds 60;
  classtype:trojan-activity;
  sid:9100001;
  rev:1;
)
Analogicznie dla Google Gemini API:
alert http $HOME_NET any -> $EXTERNAL_NET any (
  msg:"VOLTA - Suspicious Gemini API call from workstation";
  flow:established,to_server;
  http.uri;
  content:"generativelanguage.googleapis.com"; nocase;
  threshold: type limit, track by_src, count 1, seconds 60;
  classtype:trojan-activity;
  sid:9100002;
  rev:1;
)
Na poziomie Windows Event Log warto monitorować dostęp procesów do katalogów przeglądarek:
# PowerShell – detekcja dostępu do Login Data Chrome przez nieznany proces
Get-WinEvent -FilterHashtable @{
  LogName='Security';
  Id=4663
} | Where-Object {
  $_.Message -match "Login Data" -and
  $_.Message -notmatch "chrome.exe|msedge.exe|brave.exe"
} | Select-Object TimeCreated, Message | Export-Csv c:\audit\chromium_access.csv
3.3 Backup i Disaster Recovery
Nawet przy skutecznej detekcji zakładamy scenariusz kompromitacji. Backup w regule 3-2-1-1-0 to fundament:
# Przykładowa konfiguracja Restic – backup do S3-compatible storage (np. Backblaze B2)
restic -r s3:s3.us-west-004.backblazeb2.com/firma-backup \
  --password-file /etc/restic/passwd \
  backup /var/www /var/lib/postgresql /etc \
  --exclude-file /etc/restic/excludes.txt \
  --tag "daily" \
  --verbose

# Weryfikacja integralności kopii (uruchamiaj co tydzień!)
restic -r s3:s3.us-west-004.backblazeb2.com/firma-backup \
  --password-file /etc/restic/passwd \
  check --read-data-subset=10%
Test odtworzenia Disaster Recovery należy przeprowadzać co kwartał – nie tylko weryfikować integralność backupu, ale faktycznie odtwarzać środowisko na izolowanym hoście i mierzyć RTO (Recovery Time Objective).
4. Inżynieryjna checklista wdrożeniowa i audytowa
- [ ] Hardening OS: Zastosuj CIS Benchmark Level 1 (minimum) lub Level 2 na wszystkich stacjach roboczych i serwerach. Wyłącz SMBv1, wymagaj NTLMv2, włącz Windows Defender Credential Guard.
- [ ] EDR wdrożony i aktywny: Potwierdź, że agent EDR działa na 100% endpointów (nie 95% – każdy niepokryty host to potencjalny patient zero).
- [ ] MFA na wszystkich systemach krytycznych: ERP (mojafirma.io, ESSW), poczta, VPN, RDP, panele hostingowe – bez wyjątków.
- [ ] Zakaz wystawiania RDP na internet: Dostęp zdalny wyłącznie przez VPN z certyfikatem. Port 3389 zablokowany na firewallach brzegowych.
- [ ] Segmentacja sieci VLAN: Oddzielne VLANy dla: stacji roboczych, serwerów, drukarek, IoT/wag samochodowych, sieci gości.
- [ ] Reguły firewalla blokujące wywołania LLM API z sieci roboczej: Blokuj wychodzące połączenia do api.anthropic.com, generativelanguage.googleapis.com, api.moonshot.cn na firewallach warstwy 7.
- [ ] Backup 3-2-1-1-0 z testem DR: Udokumentowany i przetestowany plan odtworzenia. Ostatni test DR nie starszy niż 90 dni.
- [ ] SIEM z detekcją anomalii: Alerty na nieautoryzowany dostęp do katalogów profili przeglądarek, masowe odczyty plików SQLite, wywołania zewnętrznych API z endpointów roboczych.
- [ ] Zarządzanie uprzywilejowanymi kontami (PAM): Każdy administrator ma odrębne konto robocze (bez uprawnień lokalnego admina) i odrębne konto administracyjne używane tylko przez PAM (np. CyberArk, Delinea, BeyondTrust lub open-source Teleport).
- [ ] Szkolenie antyphishingowe: Co najmniej 2 testy phishingowe rocznie z symulowanym atakiem, wyniki dokumentowane, osoby podatne kierowane na szkolenie.
- [ ] Inwentaryzacja zasobów: Aktualny rejestr wszystkich hostów, usług i portów – CMDB zsynchronizowane z rzeczywistością (np. przez Nmap skan tygodniowy lub Netbox).
- [ ] Polityka haseł i menadżer haseł firmowy: Wdrożony Bitwarden Teams lub 1Password Business dla wszystkich pracowników. Zakaz używania tych samych haseł w wielu systemach.
5. Wymogi prawne, podatkowe i zgodność regulacyjna
5.1 Dyrektywa NIS2 – obowiązki od 2024 roku
Dyrektywa NIS2 (implementowana w Polsce przez nowelizację ustawy o Krajowym Systemie Cyberbezpieczeństwa) nakłada na podmioty ważne i istotne (m.in. firmy z sektora produkcji, dystrybucji energii, odpadów) obowiązek:
- Wdrożenia środków zarządzania ryzykiem cyberbezpieczeństwa (art. 21 NIS2).
- Zgłaszania incydentów do CSIRT w ciągu 24 godzin od wykrycia (wstępne powiadomienie) i 72 godzin (szczegółowe).
- Przeprowadzania regularnych audytów bezpieczeństwa.
- Kar do 10 mln EUR lub 2% globalnego obrotu dla podmiotów istotnych.
5.2 RODO i ochrona danych osobowych
VOLTA wykrada ciasteczka sesji i dane profili – w tym dane osobowe klientów i pracowników przechowywane w systemach CRM i ERP. Każda taka kompromitacja to naruszenie ochrony danych osobowych w rozumieniu art. 4 pkt 12 RODO, które należy zgłosić do UODO w ciągu 72 godzin. Kary za niezgłoszenie mogą sięgać 10 mln EUR lub 2% rocznego obrotu.
5.3 Rozporządzenie DORA dla sektora finansowego
Firmy powiązane z sektorem finansowym (faktoringowe, leasingowe, pożyczkowe) podlegają od 2025 roku rozporządzeniu DORA (Digital Operational Resilience Act), które wymaga m.in. testów penetracyjnych TLPT i raportowania ICT incidents. Scenariusz kompromitacji przez VOLTĘ musi być ujęty w planie odporności operacyjnej.
5.4 Specyfika branżowa – skup surowców i składy węgla
Dla firm korzystających z systemów takich jak ESSW (zlom.io) czy wegiel.io dodatkowym ryzykiem jest kompromitacja danych umożliwiających dostęp do bazy BDO lub ewidencji wyrobów węglowych. Nieuprawniony dostęp do konta BDO może prowadzić do manipulacji kartami KPO/KPOk i poważnych sankcji ze strony WIOŚ (Wojewódzki Inspektorat Ochrony Środowiska). Podobnie, dostęp do systemu ewidencji wyrobów węglowych niesie ryzyko sfałszowania dokumentów AKC-WW i oświadczeń akcyzowych, co rodzi odpowiedzialność karnoskarbową.
6. Analiza kosztów (TCO) vs Zwrot z inwestycji (ROI)
6.1 Koszt incydentu – realne liczby
Na podstawie raportów IBM Cost of a Data Breach 2024 oraz naszych własnych obserwacji u klientów, szacujemy koszty incydentu wywołanego przez infostealera klasy VOLTA dla polskiego MŚP:
- Przestój operacyjny: 2–7 dni przy braku planu DR = 20 000–150 000 PLN utraconych przychodów (zależnie od branży i wielkości firmy).
- Koszty odtworzenia środowiska IT: 15 000–80 000 PLN (reinstalacja, odtworzenie danych, testy).
- Kary UODO za niezgłoszenie naruszenia RODO: od 5 000 do setek tysięcy PLN.
- Kary NIS2: potencjalnie miliony PLN dla podmiotów ważnych.
- Reputacja: utrata klientów – trudna do wyceny, ale badania Ponemon wskazują 30–40% klientów rezygnuje z dostawcy po poważnym incydencie bezpieczeństwa.
- Okupy ransomware (VOLTA może być wektorem wstępnego rozpoznania): mediana okupu dla MŚP w 2024 roku wyniosła ok. 200 000 USD.
Łączny szacowany koszt incydentu: 50 000 – 500 000+ PLN dla typowego polskiego MŚP.
6.2 Koszt prewencji
Kompletny stos bezpieczeństwa dla firmy 20–50 pracowników:
- EDR (Microsoft Defender for Endpoint Plan 2): ~15 USD/użytkownik/miesiąc = ~10 000–25 000 PLN/rok.
- Backup w chmurze (Backblaze B2 + Restic): ~500–2 000 PLN/rok.
- Firewall klasy NGFW (np. FortiGate 60F lub pfSense + Snort): ~5 000–15 000 PLN (CAPEX) + ~3 000 PLN/rok subskrypcja sygnatur.
- Szkolenia antyphishingowe (KnowBe4 lub Proofpoint Security Awareness): ~5 000–10 000 PLN/rok.
- Audyt i monitoring 24/7 przez AbejaIT: indywidualnie wg zakresu.
Łączny koszt prewencji: ~25 000–55 000 PLN/rok.
ROI z inwestycji w cyberbezpieczeństwo, przy prawdopodobieństwie incydentu szacowanym na 20–30% rocznie dla niechronionego MŚP: stosunek korzyści do kosztów wynosi od 3:1 do 10:1. To jedna z najlepszych inwestycji, jaką może podjąć zarząd firmy w 2025 roku.
7. Najczęściej zadawane pytania (FAQ)
Czy moja firma jest zbyt mała, żeby być celem VOLTY?
To jeden z najczęstszych i najniebezpieczniejszych mitów. VOLTA nie wybiera celów ręcznie – scoring AI odbywa się automatycznie i masowo. Małe firmy są często bardziej atrakcyjne niż duże korporacje, ponieważ mają słabszą ochronę, a jednocześnie przechowują realne środki finansowe na kontach firmowych, dostępy do systemów bankowych i dane klientów. Skupy złomu, składy węgla czy zarządcy ogrodów działkowych to idealne cele – operują gotówką, mają dostęp do rachunków bankowych i rzadko dysponują działem bezpieczeństwa IT.
Czy standardowy antywirus wystarczy do ochrony przed VOLTĄ?
Nie. VOLTA jest zaprojektowana tak, by działać w przestrzeni użytkownika bez eskalacji uprawnień systemowych i bez trwałego zapisywania złośliwych plików na dysk (techniki fileless lub LOLBins). Tradycyjne antywirusy sygnaturowe mają bardzo ograniczoną skuteczność wobec takich zagrożeń. Wymagana jest detekcja behawioralna klasy EDR, która monitoruje wzorce dostępu do plików, wywołania API systemu i ruch sieciowy w czasie rzeczywistym. Sama konfiguracja Windows Defender bez licencji Defender for Endpoint nie zapewnia wystarczającej widoczności.
Jak szybko VOLTA może wykraść dane i przekazać je atakującemu?
Ekstrakcja danych z typowej stacji roboczej trwa od kilku sekund do kilku minut. Bazy SQLite przeglądarek są kopiowane natychmiast. Scoring przez API LLM zajmuje kolejne sekundy. Cały cykl – od uruchomienia malware do kompletnego profilu ofiary w rękach atakującego – może trwać mniej niż 5 minut. Przy braku monitoringu w czasie rzeczywistym, administrator IT może dowiedzieć się o incydencie po dniach lub tygodniach – już po tym, jak dane zostały sprzedane lub wykorzystane.
Co zrobić w pierwszych godzinach po wykryciu infekcji VOLTĄ?
Procedura reakcji na incydent (IR) powinna być udokumentowana i ćwiczona. Kluczowe kroki: (1) Natychmiastowa izolacja sieciowa zainfekowanej stacji – odłącz od sieci LAN i WiFi (nie wyłączaj komputera, zachowaj pamięć RAM do analizy forensycznej). (2) Zmień wszystkie hasła ze zdrowego urządzenia – priorytetowo: konta bankowe, ERP, poczta firmowa, VPN, panele administracyjne. (3) Unieważnij wszystkie aktywne sesje w systemach chmurowych. (4) Zgłoś incydent do CSIRT NASK ([email protected]) jeśli dotyczy infrastruktury krytycznej. (5) Oceń zakres wycieku danych osobowych i w razie potrzeby zgłoś naruszenie do UODO w ciągu 72 godzin. (6) Skontaktuj się z zespołem AbejaIT w celu wsparcia forensycznego i odtworzenia infrastruktury.
8. Dedykowane rozwiązania i wdrożenie w ekosystemie AbejaIT
W AbejaIT od ponad 23 lat projektujemy i utrzymujemy infrastrukturę IT dla firm, które nie mogą sobie pozwolić na przestój. Nasze podejście do cyberbezpieczeństwa jest wbudowane w każdy produkt i każdą usługę – nie jest opcjonalnym dodatkiem.
Dla firm korzystających z systemu ESSW (zlom.io) do obsługi skupu złomu i surowców wtórnych, oferujemy hardening środowiska wdrożeniowego: izolację sieci wag samochodowych, szyfrowanie połączeń do bazy BDO, MFA na panelu operatora oraz automatyczne backupy bazy danych PostgreSQL z retencją 90 dni.
Użytkownicy platformy wegiel.io dla składów węgla i opału otrzymują środowisko z szyfrowanymi połączeniami SSL/TLS, separacją danych ewidencji wyrobów węglowych i dziennikiem audytowym każdej operacji – co jest kluczowe zarówno dla bezpieczeństwa, jak i wymogów kontroli celno-skarbowej.
System ERP mojafirma.io z integracją KSeF działa w architekturze chmurowej z pełnym szyfrowaniem, backupem georedundantnym i monitoringiem dostępności 24/7. Każdy dostęp do modułu finansowego wymaga MFA – jest to element obowiązkowy, nie opcja.
Platforma dzialkowiec.io dla Rodzinnych Ogrodów Działkowych chroni dane osobowe użytkowników działek zgodnie z RODO, z pełnym dziennikiem przetwarzania i możliwością eksportu danych na żądanie osoby, której dane dotyczą.
Jeśli chcesz przeprowadzić audyt bezpieczeństwa swojej infrastruktury, wdrożyć EDR, skonfigurować monitoring 24/7 lub opracować plan Disaster Recovery – zapraszamy do zapoznania się z naszymi usługami infrastruktury IT lub bezpośrednio do konsultacji z naszym zespołem inżynierów.
VOLTA to nie jest zagrożenie przyszłości. To zagrożenie teraźniejszości. Modele AI, które ułatwiają nam pracę każdego dnia, są już aktywnie wykorzystywane przez cyberprzestępców do automatycznego selekcjonowania ofiar. Firmy, które zainwestują w wielowarstwową ochronę dziś, jutro nie będą płacić milionowych kosztów incydentu.
Źródło inspiracji: The Hacker News